 加密牌照申請
 全球金融牌照買賣與轉讓
 基金設立與運營服務
 反洗錢與合規外包服務
 秘書服務
Aiying 艾盈是一家专注于传统金融及Web3的合规咨询服务机构,本文为团队原创,转载需授权。
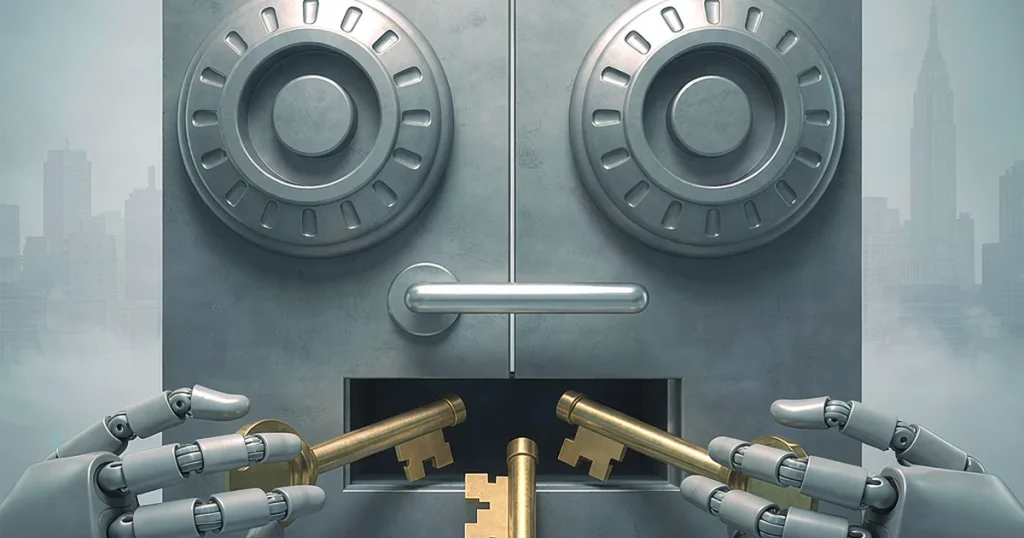
顶格判断:谷歌这次不是发论文,是把 MPC 托管做成了带 API、带私测客户、计划 2027 年初商用的产品。对正在考虑把加密资产托管从自建搬到云上的持牌机构,这是多了一个绕不开的候选;但把它当成「托管合规的解药」就错了——MPC 只是把「单点私钥风险」换成「策略配置与恢复流程的风险」。
- 持牌资管 / 托管行:多了一家全球云厂商的 MPC 托管选项,但签名、交易策略、密钥恢复三件事被压成一家供应商的单一产品,尽调重心从「技术有没有」转向「边界划在哪」。
- 券商系 VATP / 交易所:谷歌不抢你的交易流量,它抢的是「机构客户的私钥托管」这一层,长期是基础设施层的替代者,值得警惕的不是现在,是 2027 年商用之后。
- 家办 / 机构投资人:托管方若告诉你「用了谷歌 MPC」,你要问清三件事——谁掌控密钥分片、谁执行恢复、策略引擎能拦什么,而不是只听到「大厂背书」就放心。
对你意味着什么
持牌资管与托管行
谷歌这条产品线是「技术供应商」,不是「受监管托管人」——它不替你拿牌照,也不替你把托管义务扛走。对你真正的价值是省掉自建 MPC 的工程成本,把精力放回牌照和合规流程上。但代价是:签名策略、门限设置、密钥恢复都锁进谷歌的单一产品里,你以后想换供应商,迁移成本会很高。
券商系 VATP / 交易所
过去机构客户把私钥托管交给专业托管商(Fireblocks、Fordefi、BitGo)或自建,现在谷歌带着 Cloud KMS/HSM 的既有客户关系和机密计算能力进场,等于把「自建 MPC 托管」的门槛拉到了几乎为零。你的机构客户可能不再问你「你们怎么托管」,而是直接说「我们用谷歌 MPC 自管」。这一层要提前想清楚应对。
无牌玩家
谷歌明确定位为「金融机构的安全基础设施」,不面向散户、也不是合规托管人。无牌玩家既用不上、也蹭不到这张牌,别往这个方向浪费精力。
家办与机构投资人
如果托管方把「采用谷歌 MPC」当成卖点,你要追问的不是「是不是大厂」,而是:密钥分片里有没有一片强制放在你自己的硬件上?门限是 2-of-3 还是更保守的 5-of-7?恢复流程由谁授权?这三个问题答不上来,大厂背书就不构成任何风控改善。
关键事实
- 10 月 28 日,谷歌在纽约首届数字资产研讨会上展示 Google Multi-Party Compute(MPC),面向银行等金融机构保管与转移加密资产和代币化资产;目前私人预览,多家大型金融机构参与测试,计划2027 年初商用,定价未披露。
- 母公司 Alphabet 已用它保护自己在以太坊和Solana上的数字资产,但未披露具体资产类型。
- 机制:私钥分片分散在 Google Cloud、机构自有硬件、另一家云厂商,支持 2-of-3、5-of-7 等门限签名;交易先经 Confidential Space 机密计算环境的规则引擎核验(转账限额、白名单地址、多部门审批)再签名。
- 客户保留密钥材料控制权,谷歌无法以未加密形式访问密钥分片。
- 背景数据:Chainalysis:链上犯罪走向专业化,AI 双向放大攻防——私钥泄露占 2024 年被盗加密资产的 43.8%;DeFiLlama 数据(经 CoinDesk 引用)显示截至 2026 年 6 月区块链黑客累计损失 约 166.9 亿美元,约 40% 来自私钥泄露。
- 谷歌 2023 年就发布过用 Confidential Space 自建 MPC 数字资产系统的技术指南,现有 Cloud KMS、Cloud HSM 已在金融机构中使用——但这是它首次推出专为加密资产打造的现成托管产品。
真正的信号是什么
谷歌真正下场的,是「机构托管的基础设施层」。它没发币、没开交易所,而是把签名、交易策略、密钥恢复打包成一个现成产品,卖给那些早就想上链、却被私钥安全卡住的持牌机构。真正被低估的不是谷歌,是「云厂商级托管」这个选项本身——它第一次让一家银行可以不依赖任何加密原生托管商,就用全球云厂商的基础设施自管客户资产。真正开始有压力的,是那些只做 MPC 托管、却没有牌照纵深的中型托管商,它们要开始和云厂商拼基础设施和价格了。正如日立上线 AI 数字资产反洗钱平台那次一样,传统科技/工业巨头下场,抢的是合规基础设施这一层,不是交易层。
给一线合规:MPC 托管的尽调三点
MPC 不是「没有私钥」,而是「完整的私钥从不出现在同一个地方」,风险点从「密钥被盗」转移到「策略配错、恢复失控」。尽调时盯三件事:
- 分片放在哪、谁能动:门限是 2-of-3 还是 5-of-7?有没有把至少一片强制放在机构自有硬件,而不是三片都落在供应商手里?三片都在供应商手上,等于变相回归单点。
- 策略引擎能拦什么:Confidential Space 里的规则(单笔限额、白名单地址、多部门审批)本身可以被策略管理员修改——谁持有策略管理员权限,就是新的风险点,要写进职责分离里。
- 恢复流程谁执行:一旦某片密钥持有人失联(云厂商故障、内部人员离职),恢复怎么触发、由谁授权?这是 MPC 托管里最容易「写糊」的地方,也是尽调最容易漏的一页。
存疑点:谷歌没披露测试机构名单、支持的链、独立安全审计、故障下的签名性能,这些在 2027 年商用前都是空白,签合同前必须逐项要。别把「私人预览」当成「已投产」。
接下来盯什么
- 2027 年初商用时的定价与支持的链清单——定价决定它到底是「省成本」还是「换绑定」。
- 首批披露名字的测试金融机构,以及是否出现独立第三方安全审计。
- 会不会有持牌托管行把谷歌 MPC 当底层、自己再包一层牌照服务对外卖——这是最可能落地的形态,也是持牌机构真正该留意的中间态。
- 诚实标注:私人预览不是生产级落地;私钥泄露 43.8%、累计损失 166.9 亿美元是 2024—2026 的历史口径,不是对谷歌产品安全性的背书。
本文仅供信息参考,不构成法律、投资或财务建议;具体申请与合规安排以最新法规及监管机构官方口径为准。转载请注明来源。
初版日期:2026-10-30 | 最后更新:2026-10-30
本文基于 CoinDesk(2026-10-28) 报道撰写。